2026
مقال علمي
Comparing a Store-less Password Manager with Traditional Password-Only Authentication
IEEE Internet Computing
أمن الهوية الرقمية، بشكل أوضح وأكثر فاعلية
أعمل على جعل أنظمة الهوية الرقمية أكثر أمانًا ووضوحًا وسهولة في الاستخدام.
أجمع بين البحث في الأمن السيبراني، وتحليل الأنظمة، وفهم سلوك المستخدم لدراسة كيف تعمل أنظمة التحقق من الهوية في الاستخدام الفعلي، وكيف يمكن تصميمها لمقاومة الهجمات ومساعدة المستخدم على اتخاذ قرارات أمنية أفضل.
الأدلة البحثية
أبحاث محكّمة في أمن الهوية الرقمية، والتحقق من الهوية، ومديري كلمات المرور، والتحقق متعدد العناصر، والأمن السيبراني المتمحور حول الإنسان.
مقال علمي
IEEE Internet Computing
مقال علمي
IEEE Transactions on Mobile Computing
مقال علمي
ACM Computing Surveys
مجالات الخبرة
يتركز عملي على الأنظمة التي تثبت الهوية الرقمية وتحميها، خصوصًا عندما تحتاج الحماية التقنية القوية إلى قرارات واضحة وموثوقة من المستخدم.
دراسة كيفية مقاومة أنظمة الهوية والتحقق من الهوية للهجمات مع بقائها واضحة وعملية عند استخدامها في البيئات الفعلية.
02دراسة الأمن وسهولة الاستخدام والقرارات التي يتخذها المستخدم أثناء التحقق متعدد العناصر والتحقق عبر الإشعارات الفورية.
03دراسة تقنيات التحقق من الهوية ومديري كلمات المرور التي تقلل فرص التصيّد وسرقة بيانات الدخول والاعتماد على كلمات مرور ضعيفة أو متكررة.
المعرفة والأبحاث
مقالات وتحليلات بحثية حول أمن الهوية الرقمية، والتحقق من الهوية، والأمن السيبراني المتمحور حول الإنسان.
التحقق من الهوية لا يقتصر على فحص كلمة مرور أو رمز أو بصمة أو مفتاح مرور. لفهم أمنه بصورة صحيحة، يجب النظر إليه كنظام متكامل يشمل التسجيل، وتسجيل الدخول، وقرارات المستخدم، وسياق الطلب، وتغيير بيانات الدخول، واستعادة الحساب، والجلسات الناتجة عن التحقق.
اقرأ المقال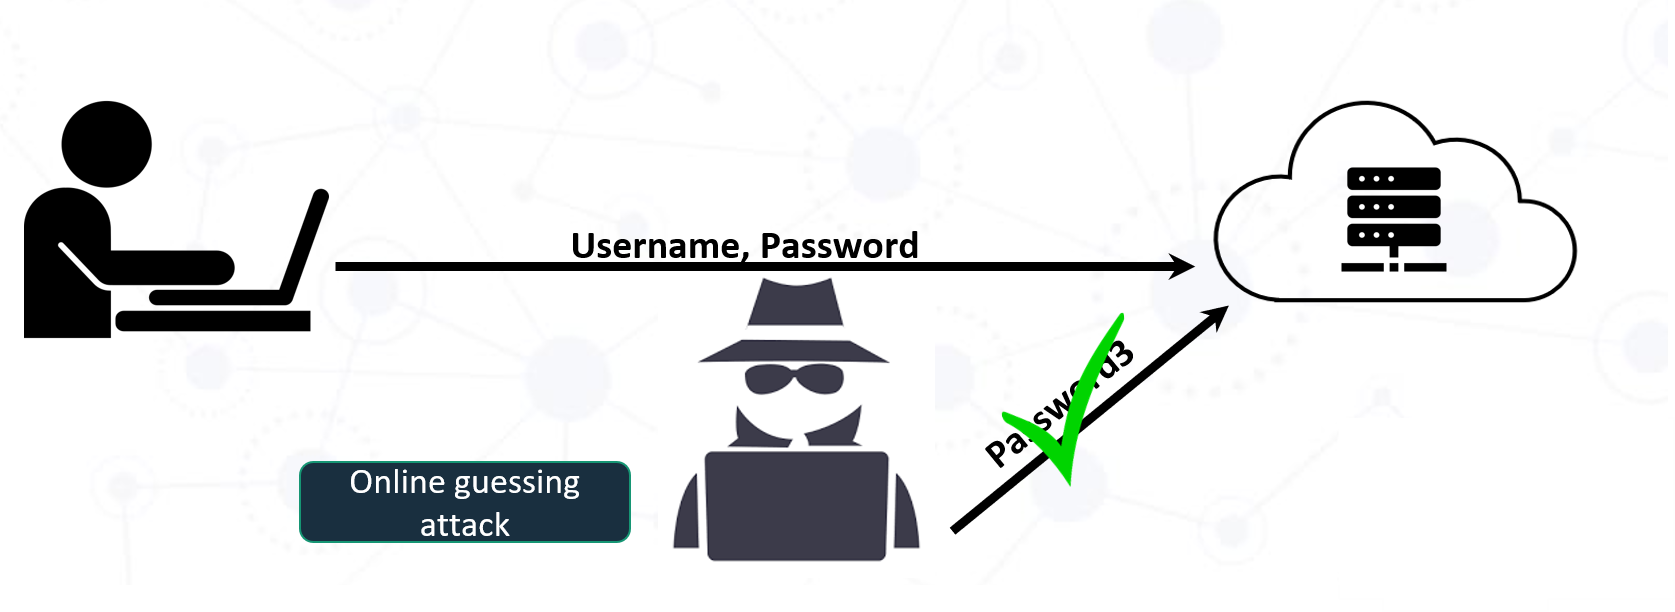
كيف يعمل التحقق باستخدام كلمات المرور، ولماذا تظل كلمات المرور عرضة للتخمين وإعادة الاستخدام وحشو بيانات الاعتماد والتصيّد، وكيف تقلل مديرات كلمات المرور والعوامل الإضافية هذه المخاطر دون أن تلغيها.
اقرأ المقالالمشكلات التي أعمل عليها
أهتم خصوصًا بما يحدث عندما تلتقي آليات الحماية بالواجهات الحقيقية، وسلوك المستخدم، وأساليب المهاجمين.
أدرس كيف يمكن لأنظمة التحقق من الهوية عرض السياق والمعلومات المناسبة التي تساعد المستخدم على التمييز بين الطلب الحقيقي والطلب الاحتيالي أو غير المتوقع.
أبحث في تصميم آليات أمنية توفر حماية قوية دون إضافة تعقيد أو خطوات غير ضرورية تزيد صعوبة الاستخدام أو العبء على المستخدم.
أبحث في تصميم أنظمة أكثر مقاومة للتصيّد وسوء الاستخدام، بحيث لا تعتمد الحماية بالكامل على قدرة المستخدم على اكتشاف كل محاولة هجوم.
آخر المستجدات
أحدث الأخبار المتعلقة بأبحاثي ومنشوراتي وأنشطتي المهنية.
بعد تغطية IEEE Spectrum، حظيت أبحاث HIPPO باهتمام إعلامي دولي أوسع، وتناولتها مجموعة من المنصات التقنية والعلمية البارزة، من بينها Popular Science وHackaday وACM TechNews وStudyFinds وEurekAlert! وTexas A&M Stories وITmedia وغيرها.
اقرأ المزيد ←سلطت IEEE Spectrum الضوء على أبحاث HIPPO ضمن تغطيتها البحثية، موضحة نهجًا لتوليد كلمات مرور قوية ومخصصة لكل موقع عند الحاجة، دون حفظ كلمات المرور الناتجة محليًا أو عن بُعد.
اقرأ المزيد ←نُشر بحث «Hardening Push MFA: A Standards-Based Context Architecture for Number Matching» في مؤتمر AINA 2026. يقترح البحث بنية تعتمد على السياق لتعزيز أمن مطابقة الأرقام وربط قرار الموافقة بمعلومات أوضح حول الطلب والجهة التي تطلب التحقق من الهوية.
اقرأ المزيد ←قُبلت دراستنا «Comparing a Store-less Password Manager with Traditional Password-Only Authentication» للنشر في IEEE Internet Computing. تقيّم الدراسة نظام HIPPO مع 25 مشاركًا، وتركز على سهولة الاستخدام، والأمان المدرك، والثقة، وتجربة تسجيل الدخول، وآليات تحديث كلمات المرور دون حفظها.
اقرأ المزيد ←نُشر بحث «The Mobile Paradox: How Interface Friction Can Improve 2FA Security» في المؤتمر الدولي للحوسبة والشبكات والاتصالات ICNC 2026. تبحث الدراسة في تأثير استخدام الهواتف والاحتكاك في واجهة الاستخدام على القرارات الأمنية في أنظمة التحقق الثنائي عبر الإشعارات الفورية.
اقرأ المزيد ←القيمة التي أقدمها
يربط عملي بين التحليل التقني للأمن، وسلوك الأنظمة في الواقع، وتجربة المستخدم، والقرارات التي تحتاج المؤسسات والأفراد إلى اتخاذها لحماية الهوية الرقمية.
أدرس الهجمات وآليات التحقق من الهوية والواجهات وسلوك المستخدم لفهم أين تظهر المخاطر وما الذي يمكن تحسينه في تصميم النظام.
أحوّل نتائج البحث والمفاهيم التقنية إلى شرح واضح يساعد الفرق التقنية وصنّاع القرار والطلاب والجمهور على فهم المشكلة والخيارات المتاحة.
أنظر إلى الحماية التقنية وسهولة الاستخدام باعتبارهما جزءين من النظام نفسه؛ لأن الأمن يجب أن يعمل عندما يستخدمه أشخاص حقيقيون.
لنعمل معًا
أرحّب بالتواصل مع الجهات والمؤسسات والفرق التقنية والباحثين والمهتمين بالهوية الرقمية، والتحقق من الهوية، والأنظمة المقاومة للتصيّد، وأمن كلمات المرور، وسهولة استخدام الأنظمة الأمنية.
كما أرحّب بالتعاون البحثي، والنقاشات المتخصصة، والمحاضرات، والمبادرات التعليمية، والمشروعات التي تربط البحث في الأمن السيبراني بالتحديات العملية.